内容安全设置
📅 2026-11-21
👁️ 0
内容安全设置
内容安全设置用于控制后台登录验证码、访问来源限制、API 接口开关,以及留言评论的验证码、频率和敏感词过滤。
入口路径
后台顶部菜单 →「设置」→「内容安全设置」。实际地址:/system/setting/safe,需要管理员权限(canAdmin)。
功能说明
页面分为「基础安全」「留言/评论安全」两个标签页。前者保护后台和 API,后者减少垃圾留言与评论。两个标签页保存时是整包覆盖 [源码]。
界面截图
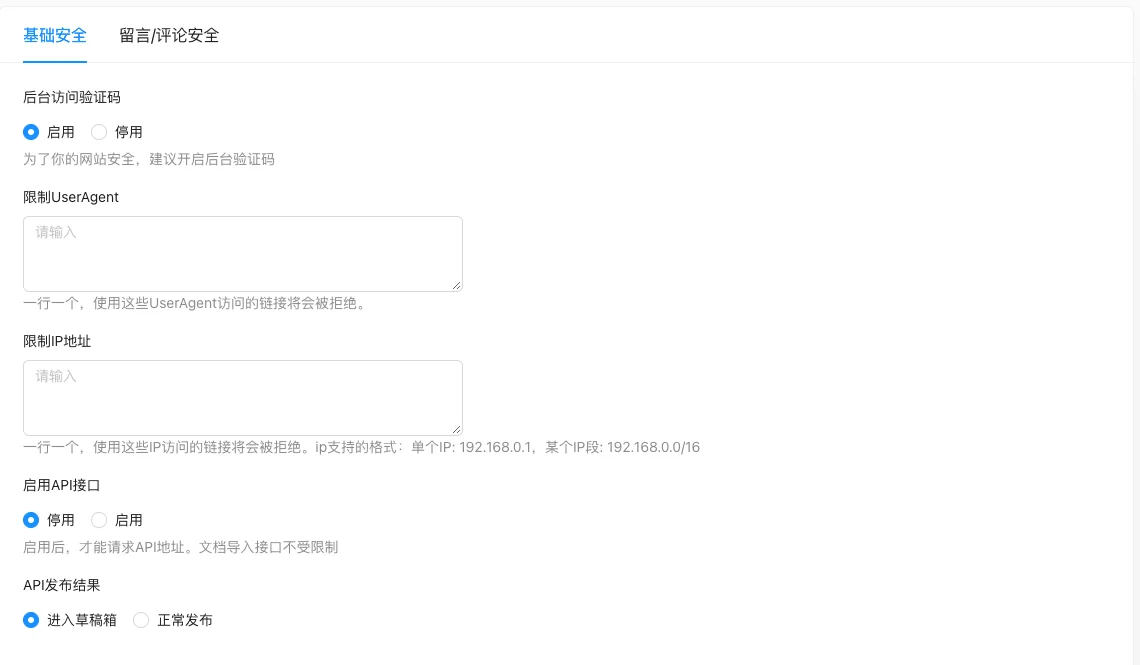
基础安全:
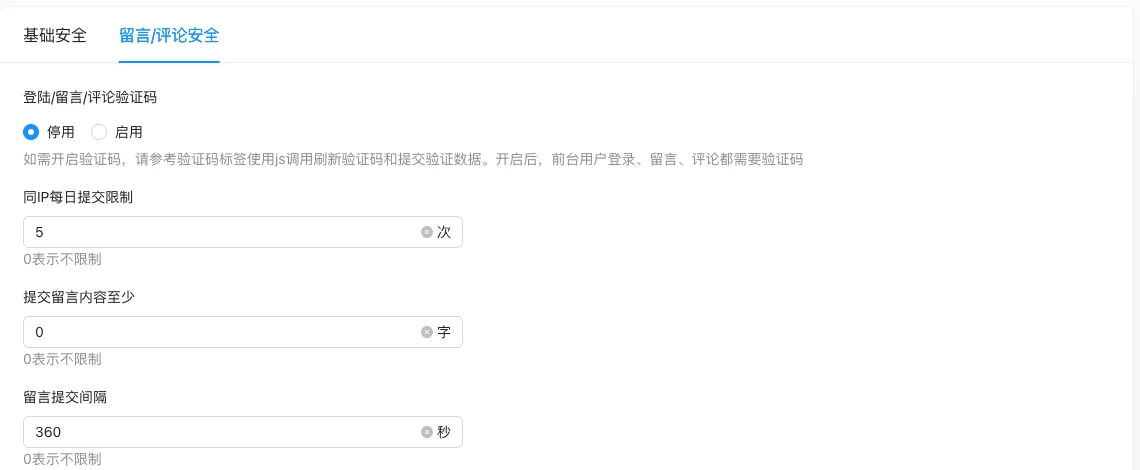
留言/评论安全:
设置项说明
基础安全
| 设置项 | 作用 | 取值 / 默认 | 怎么选 / 填写建议 | 影响 / 注意 |
|---|---|---|---|---|
| 后台访问验证码 | 登录后台时是否需要图形验证码 | radio:0启用 / 1停用;实测默认「启用」[实测] | 建议保持启用 | 源码 Go 注释「0=否,1=是」指「是否关闭」,与界面 0=启用相反,以界面为准 |
| 限制UserAgent | 拒绝指定 UA 的访问 | 多行文本,一行一个;默认空 [源码] | 拦截已知采集 UA | 写错可能误伤正常浏览器 |
| 限制IP地址 | 拒绝指定 IP 的访问 | 多行文本,一行一个,支持单个 IP 或 CIDR;默认空 [源码] | 如 192.168.0.1 或 192.168.0.0/16 |
写错可能把自己挡在门外 |
| 启用API接口 | 是否开放前台 API | radio:0停用 / 1启用;实测默认「停用」[实测] | 需要 API/小程序时启用 | 文档导入接口不受此限制 |
| API发布结果 | 通过 API 发布的文档进入哪里 | radio:0进入草稿箱 / 1正常发布;实测默认「进入草稿箱」[实测] | 建议先草稿审核 | 选「正常发布」后接口内容直接上线 |
留言/评论安全
| 设置项 | 作用 | 取值 / 默认 | 怎么选 / 填写建议 | 影响 / 注意 |
|---|---|---|---|---|
| 登录/留言/评论验证码 | 前台提交是否需要验证码 | radio:0/1;源码未注明默认值 | 垃圾内容多时启用 | 启用后模板必须渲染并校验验证码,否则无法提交 |
| 同IP每日提交限制 | 单 IP 每日提交次数上限 | 数字,0表示不限制 [i18n] | 按正常用户频率设置 | — |
| 提交留言内容至少 | 留言最小字数 | 数字,默认 0 [i18n] | 设为 5–10 可过滤灌水 | 界面提示文案复用了「0表示不限制」[源码] |
| 留言提交间隔 | 两次提交的最小间隔秒数 | 数字,默认 0 [i18n] | 设为 30–60 防刷 | 界面提示文案复用了「0表示不限制」[源码] |
| 留言敏感词过滤 | 命中词汇的留言/评论被拒绝 | 多行文本,一行一个;默认空 [源码] | 维护广告与违规词 | 与全站敏感词库独立配置 |
配置项详解
后台访问验证码(取值语义反转)
出现条件:始终显示 [实测]。
界面 radio 为「0=启用 / 1=停用」,但 Go SafeConfig 注释写「是否关闭管理员验证码:0=否,1=是」(config/setting.go:101)[COMPUTED]。
理解:以界面文案为准选择;源码注释是从「是否关闭」角度描述,二者语义相反但指向同一开关。
填错后果:误选「停用」会降低后台安全性。
IP/UA 拦截规则
出现条件:始终显示 [实测]。
IP 与 UserAgent、留言敏感词均按行解析,一行一条 [源码+i18n]。IP 支持单个地址与 CIDR 网段(如 192.168.0.0/16)。
推荐值:仅加入明确恶意的来源;白名单式的宽泛网段会误伤。
填错后果:CIDR 写错可能拒绝大段正常用户,或把自己锁在后台之外。
操作步骤
- 进入「设置 → 内容安全设置」。
- 在「基础安全」配置后台与 API 的访问策略。
- 切换到「留言/评论安全」配置频率与内容过滤;注意整包覆盖。
- 点击「提交」保存。
适用场景与建议
- 对外开放后台的站点:保持「后台访问验证码」启用,并用 IP 限制缩小访问范围。
- 不需要 API 的纯展示站:停用 API 接口,减少攻击面。
- 被垃圾留言困扰的站点:同时启用验证码、同 IP 限制和敏感词过滤。
注意事项
- 启用验证码前,先确认模板已正确接入验证码标签,否则用户无法提交。
- 限制 IP 用了 CIDR 写法,写错可能把自己也挡在门外。
- API 发布结果设为「进入草稿箱」时,通过接口导入的内容不会直接上线。
- 界面中「提交留言内容至少」「留言提交间隔」的提示文案复用了「0表示不限制」,以字段含义理解。